
El phishing es una técnica de ingeniería social utilizada para engañar a una persona y conseguir que revele información, abra un archivo, visite un sitio falso o realice una acción que favorezca al atacante. Aunque suele asociarse con correos electrónicos fraudulentos, actualmente puede aparecer también mediante mensajes de texto, aplicaciones de mensajería, llamadas, códigos QR, redes sociales y sitios web falsos.
En México, los ataques de phishing pueden aprovechar la confianza que las personas tienen en bancos, instituciones gubernamentales, plataformas digitales, servicios de paquetería y otras marcas conocidas. Por eso, reconocer únicamente errores ortográficos o mensajes evidentemente sospechosos ya no es suficiente. Es necesario analizar el contexto, el remitente, los enlaces, la solicitud y el canal utilizado.
En este artículo de VIRMAR Ciberseguridad explicamos cuáles son los ataques de phishing más comunes, cómo funcionan, qué señales permiten identificarlos y qué medidas pueden adoptar las empresas para reducir el riesgo.
Índice:
- ¿Qué es el phishing?
- ¿Cuáles son los ataques de phishing más comunes?
- ¿Cómo está cambiando la IA los ataques de phishing?
- Marcas o instituciones más utilizadas para hacer phishing
- ¿Cómo identificar un ataque de phishing?
- ¿Qué hacer si recibes o abres un mensaje de phishing?
- ¿Cómo pueden protegerse las empresas contra el phishing?
- ¿Cómo medir el riesgo de phishing en una empresa?
- Protege a tu organización frente al phishing
- Preguntas frecuentes sobre ataques de phishing en México
- Contenido relacionado con ataques de phishing en México
¿Qué es el phishing?

El phishing es una técnica de ingeniería social mediante la cual un atacante suplanta o aparenta representar a una persona, empresa o servicio confiable para conseguir que la víctima realice una acción.
En términos simples: el phishing intenta que confíes en una comunicación falsa y actúes como si fuera legítima.
El objetivo puede ser:
- Obtener credenciales.
- Robar información personal o financiera.
- Conseguir acceso a una cuenta.
- Instalar software malicioso.
- Inducir una transferencia.
- Obtener información corporativa
- Continuar el ataque mediante una cuenta comprometida.
El mecanismo puede variar, pero el principio es similar: aprovechar la confianza y el contexto para provocar una acción.
¿Cuáles son los ataques de phishing más comunes?
Los ataques de phishing pueden clasificarse por el canal utilizado, el nivel de personalización y el objetivo del atacante.

Phishing por correo electrónico
Es la modalidad más reconocible. El atacante envía un correo que aparenta proceder de una organización legítima y utiliza un enlace, archivo adjunto o solicitud para provocar una acción. El mensaje puede simular:
- Alerta de seguridad
- Problema con una cuenta
- Una factura
- Una entrega
- Notificación administrativa
- Solicitud de actualización de datos
Smishing: phishing mediante SMS
El smishing utiliza mensajes de texto para conducir a la víctima hacia una acción fraudulenta. Por ejemplo, el mensaje puede afirmar que existe un problema con una cuenta, un paquete o un pago y proporcionar un enlace para “resolverlo”.
Cuando el ataque utiliza WhatsApp u otra aplicación de mensajería, es más preciso hablar de phishing mediante mensajería.
Phishing mediante sitios web falsos
En esta variante, el atacante crea una página que imita la apariencia de un sitio legítimo. El objetivo puede ser capturar credenciales, información financiera u otros datos. La apariencia visual no demuestra legitimidad: un sitio puede tener logotipo, colores y diseño similares a los de una marca real y seguir siendo fraudulento.
Spear phishing y whaling
El spear phishing está dirigido a una persona, área u organización concreta. Puede utilizar información contextual para que el mensaje resulte más creíble. El whaling es una forma de ataque dirigido especialmente a perfiles de mayor responsabilidad.
Vishing: phishing mediante llamadas
El vishing utiliza llamadas o comunicación por voz para manipular a la víctima. El atacante puede hacerse pasar por un banco, proveedor, soporte técnico u otra entidad conocida.
QR phishing
El QR phishing o quishing utiliza códigos QR para dirigir al usuario hacia un sitio o recurso fraudulento. El problema es que el destino puede no ser evidente antes de escanearlo. Por ello, un código QR no debe considerarse confiable únicamente porque aparezca en un correo, cartel o mensaje que parece legítimo.
BEC o fraude de correo empresarial
El Business Email Compromise (BEC) busca aprovechar la suplantación o el compromiso de cuentas y comunicaciones empresariales para conseguir una acción perjudicial. Puede estar relacionado con:
- Transferencias
- Cambios de datos bancarios
- Información confidencial
- Solicitudes aparentemente realizadas por directivos
- Operaciones con proveedores
En estos casos, los procedimientos internos son tan importantes como los controles técnicos.
¿Cómo está cambiando la IA los ataques de phishing?

La inteligencia artificial puede ayudar a los atacantes a crear campañas de phishing más convincentes y personalizadas. Por ejemplo, puede facilitar la generación de textos con mejor redacción, adaptar mensajes a distintos perfiles o ayudar a producir contenido que imite determinados estilos de comunicación.
También puede contribuir a técnicas de ingeniería social y suplantación de identidad, especialmente cuando se combina con información disponible públicamente sobre una persona u organización. Entre los aspectos que conviene vigilar están:
- Mensajes más naturales y con menos errores evidentes.
- Mayor personalización del contenido.
- Generación rápida de múltiples variantes de un mismo señuelo.
- Suplantación de estilos de comunicación.
- Uso de contenido generado artificialmente en campañas de ingeniería social.
- Combinación con técnicas de clonación de voz u otros mecanismos de suplantación.
La implicación más importante es que los errores ortográficos dejan de ser una señal especialmente confiable. Una estrategia de detección debe prestar mayor atención al contexto, al dominio, a la solicitud realizada y a la verificación de identidad.
Marcas o instituciones más utilizadas para hacer phishing

Los ciberdelincuentes suelen imitar a instituciones de confianza para aumentar las probabilidades de que sus víctimas caigan en la trampa. En México, las marcas más suplantadas pertenecen principalmente al sector financiero, a organismos gubernamentales y a empresas de telecomunicaciones.
Entidades financieras
Los bancos y otras entidades financieras son uno de los blancos preferidos de los ataques de phishing. Los atacantes imitan correos electrónicos o mensajes de texto de bancos conocidos solicitando que los usuarios actualicen su información o verifiquen actividades sospechosas en sus cuentas. Una táctica común es dirigir a las víctimas a sitios falsos donde se les pide ingresar sus credenciales bancarias.
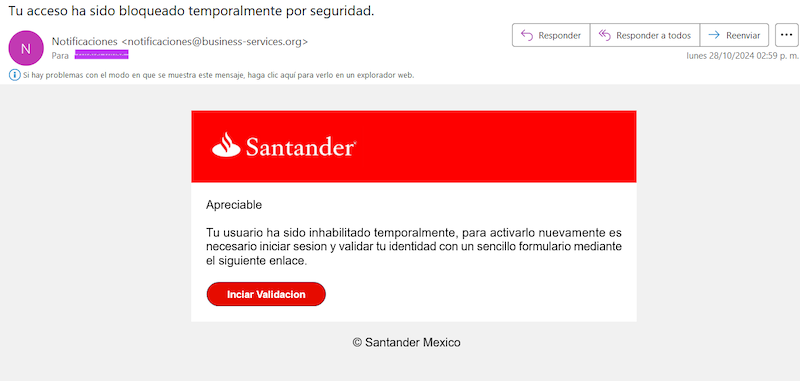
Ejemplo de phishing relacionados con entidades financieras
Este es un ejemplo de correo fraudulento donde el gancho es una frase de alerta: «Tu acceso ha sido bloqueado temporalmente por seguridad». Regularmente, este tipo de correos electrónicos tratan de emular el lenguaje formal de instituciones serias como Santander; sin embargo, en ocasiones presentan errores ortográficos y gramaticales, como se puede apreciar en este ejemplo, un rasgo que te puede ayudar a detectarlos.
Entidades gubernamentales
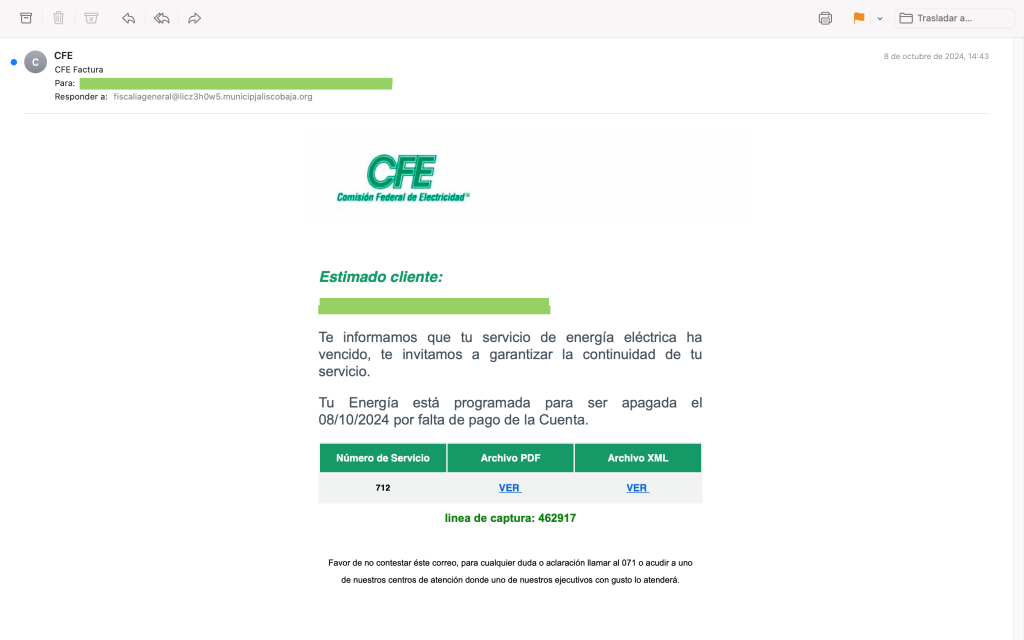
Los organismos gubernamentales son otros de los blancos recurrentes de los ciberdelincuentes, de entre ellos destacan el Servicio de Administración Tributaria (SAT) y la Comisión Federal de Electricidad (CFE).
En el caso del SAT, los ciberdelincuentes suelen enviar correos electrónicos o mensajes de texto falsos en los que informan a las víctimas de supuestas deudas fiscales o problemas con su declaración de impuestos. Por otro lado, en el caso de la CFE envían correos o mensajes informando de una supuesta falta de pago en el servicio eléctrico, instando a los usuarios a ingresar sus datos bancarios en un sitio web falso para evitar el corte del suministro.
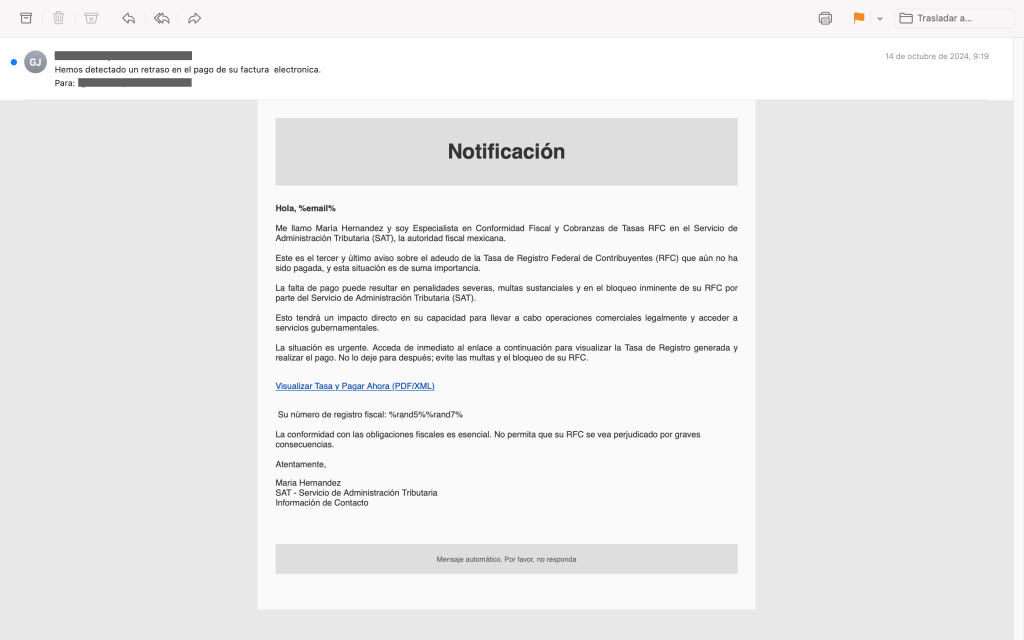
Ejemplos de phishing relacionados con entidades gubernamentales
Las “notificaciones” de advertencias alarmistas sobre retrasos en el pago de impuestos al SAT son las más utilizadas por los ciberdelincuentes para llamar la atención de sus víctimas: “Hemos detectado un retraso en el pago de su factura electrónica”.
Si recibes un correo de este tipo, NO HAGAS CLIC EN NINGÚN ENLACE y, si deseas aclarar tu situación fiscal es mejor que te comuniques con tu contador o directamente al SAT a una de sus vías de contacto oficiales:
MarcaSAT: 55 627 22 728
Sitio web: www.sat.gob.mx
En el caso de la CFE, los atacantes también suelen mandar supuestas notificaciones de pagos pendientes, como se puede apreciar en este ejemplo. En él se puede apreciar cómo es que instan a sus víctimas a hacer clic a enlaces que contienen archivos adjuntos maliciosos que, al abrirse, instalan un software malicioso en el dispositivo.
Entidades de telecomunicaciones
Finalmente, las empresas de telecomunicaciones, como las redes sociales o las empresas de paquetería, también suelen ser suplantadas en ataques de phishing. Los delincuentes envían mensajes que parecen venir de estas plataformas, solicitando a los usuarios que inicien sesión para resolver un supuesto problema de seguridad. Al ingresar sus datos en sitios falsos, los usuarios entregan sus credenciales a los ciberdelincuentes, quienes luego acceden a sus cuentas.
Ejemplos de phishing relacionados con entidades de telecomunicaciones
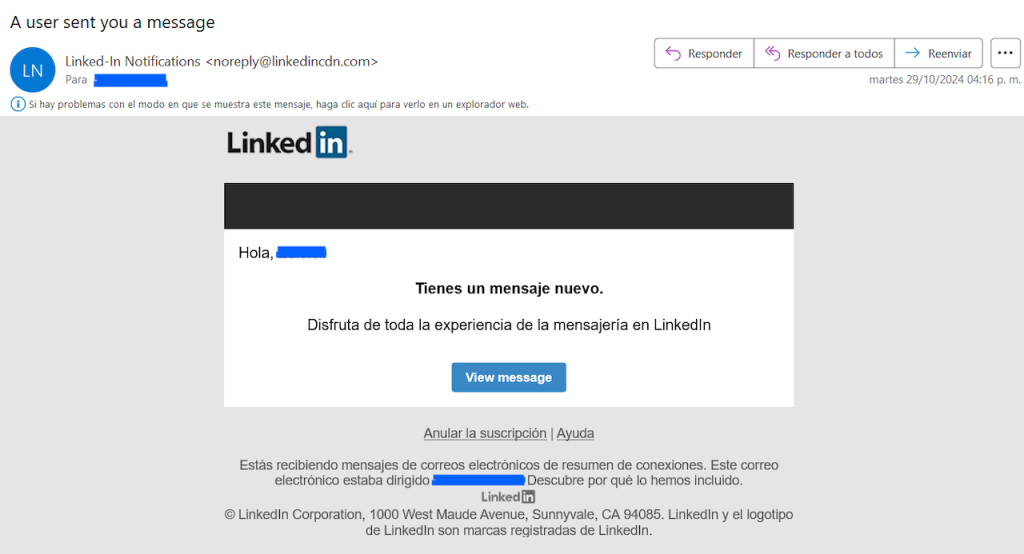
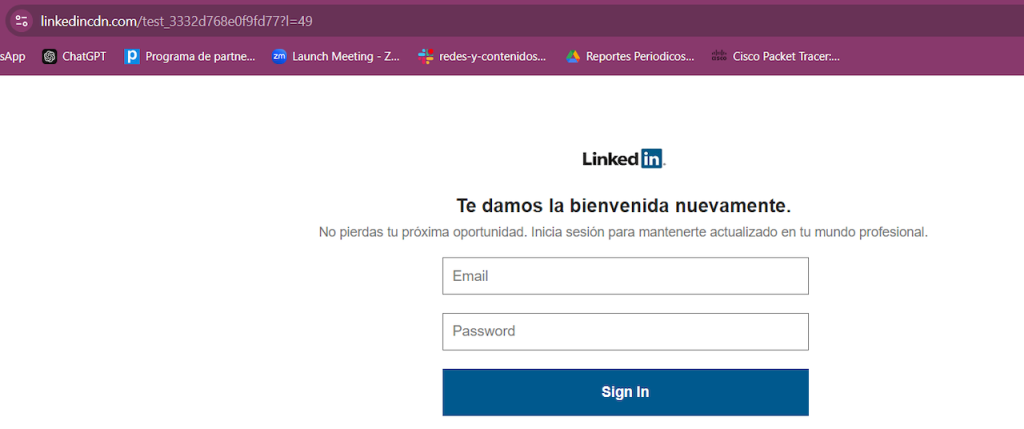
Una red social que continuamente es utilizada por los ciberdelincuentes para engañar a sus víctimas es LinkedIn. En sus correos fraudulentos instan a los usuarios a hacer clic en algún botón que, como vemos en el ejemplo, los lleva a un sitio web falso esperando que los usuarios ingresen sus datos (correo electrónico y contraseña), que luego son robados.
Una forma de detectar este tipo de fraudes es observando el dominio en la url y revisando que coincida con el oficial de la red social. En este ejemplo se puede apreciar que la url es linkedincdn.com, cuando la verdadera es simplemente linkedin.com.
Correo electrónico fraudulento:
Sitio web falso:
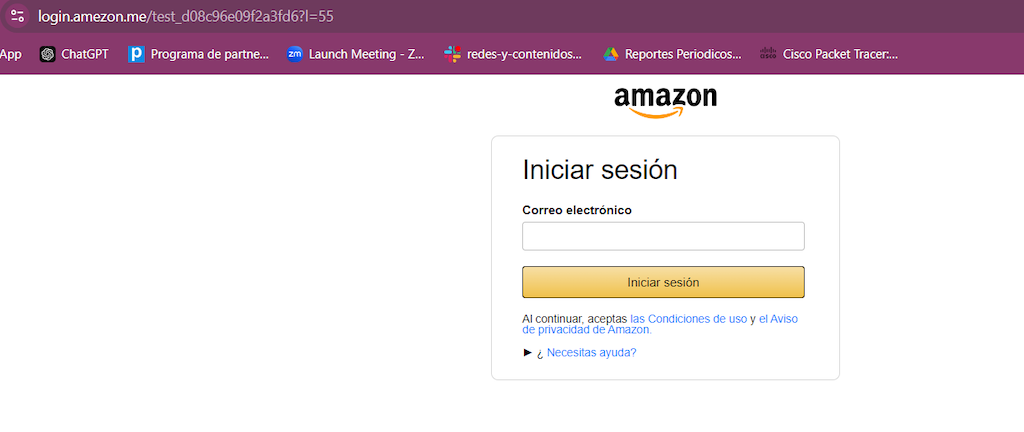
Otra empresa que comúnmente es blanco de los cibercriminales es Amazon, una empresa que envía los productos de venta en su plataforma a través de su propio servicio de paquetería. Y son precisamente las supuestas fallas o retrasos en este servicio lo que los delincuentes usan como motivo para enviar correos engañosos a sus víctimas.
Al igual que en el ejemplo anterior, aquí se puede observar cómo instan al usuario a ingresar sus datos para iniciar sesión en un sitio web falso. También se puede apreciar que el dominio que utilizan es amezon.me en lugar de amazon.com.
Correo electrónico fraudulento:

Sitio web falso:
¿Cómo identificar un ataque de phishing?
La mejor forma de identificar phishing es analizar el conjunto de señales, no buscar una sola característica.
1. Revisa el remitente
El nombre mostrado puede ser conocido, pero la dirección real puede usar otro dominio.
2. Comprueba el dominio
Busca diferencias, sustituciones o dominios que no correspondan al servicio que la comunicación supuestamente envía.
3. Analiza el enlace
Antes de introducir credenciales o información sensible, verifica hacia dónde conduce el enlace. Si tienes dudas, accede al servicio desde su sitio oficial en lugar de utilizar el enlace recibido.
4. Pregunta por qué te solicitan esa acción
Una comunicación inesperada que solicita credenciales, códigos, información financiera o una transferencia merece una verificación adicional.
5. Evalúa la urgencia
Frases que buscan impedir que revises la información (por ejemplo, amenazas de bloqueo inmediato o solicitudes de respuesta urgente) pueden formar parte de la ingeniería social. La urgencia por sí sola no demuestra que sea phishing, pero sí es una razón para detenerse y verificar.
6. No dependas de la ortografía
Un mensaje puede tener errores, pero también puede estar correctamente redactado. La ausencia de errores ortográficos no convierte un mensaje en legítimo.
7. Verifica solicitudes sensibles por otro canal
Si una comunicación solicita una transferencia, cambio de cuenta bancaria, entrega de información confidencial o acción administrativa inusual, confirma la solicitud mediante un canal independiente.
¿Qué hacer si recibes o abres un mensaje de phishing?

La respuesta depende de la interacción que hayas tenido con el mensaje.
Si no hiciste clic
No interactúes con enlaces ni archivos adjuntos. Utiliza el mecanismo de reporte establecido por tu organización o proveedor de correo.
Si introdujiste tus credenciales
Cambia la contraseña desde el sitio legítimo del servicio y notifica al área responsable. Si se trata de una cuenta corporativa, informa al equipo de TI o seguridad cuanto antes para que pueda evaluar el posible compromiso.
Si descargaste o ejecutaste un archivo
Comunica inmediatamente el incidente al equipo de TI o de seguridad de la organización. No continúes utilizando el dispositivo para actividades sensibles hasta recibir indicaciones.
Si realizaste una transferencia o compartiste información sensible
Informa inmediatamente a las áreas correspondientes de la organización o empresa y, cuando aplique, al proveedor financiero o servicio involucrado. La prioridad debe ser contener el incidente, determinar qué información pudo quedar expuesta y evitar nuevas acciones no autorizadas.
¿Cómo pueden protegerse las empresas contra el phishing?

Para una empresa, el phishing debe abordarse como un problema de personas, procesos y tecnología. La capacitación es importante, pero no debería ser la única barrera.
Capacitación y concientización
Los usuarios necesitan saber:
- Cómo identificar comunicaciones sospechosas
- Cuándo detenerse
- Cómo reportar un mensaje
- Qué solicitudes requieren verificación
- Qué hacer después de un posible error
Protección del correo electrónico
Los controles de seguridad del correo pueden ayudar a identificar y bloquear mensajes sospechosos antes de que lleguen al usuario. La protección del correo debe evaluarse de acuerdo con el entorno, los riesgos y las necesidades de cada organización.
Autenticación del dominio: SPF, DKIM y DMARC
SPF, DKIM y DMARC forman parte de los mecanismos utilizados para autenticar y proteger el correo asociado con un dominio.
DMARC permite establecer políticas sobre cómo deben tratarse los mensajes que no superan determinadas comprobaciones de autenticación y proporciona capacidades de reporte. DMARC ayuda a reducir la suplantación del dominio propio y se apoya en SPF y DKIM.
Para conocer cómo habilitar DMARC, te recomendamos leer nuestra guía completa para hacerlo.
Protección de identidad
La autenticación multifactor añade una capa adicional de protección frente al acceso no autorizado. Sin embargo, no elimina por sí sola el riesgo de phishing. Existen ataques diseñados específicamente para engañar al usuario durante procesos de autenticación. Por eso, la seguridad de identidad debe formar parte de una estrategia más amplia.
Procesos para solicitudes sensibles
Una empresa debería establecer procedimientos de verificación para acciones que puedan generar pérdidas o exposición de información. Especialmente:
- Transferencias
- Cambios de cuentas bancarias
- Solicitudes de información confidencial
- Creación o modificación de accesos
- Instrucciones inusuales de directivos
- Cambios relevantes solicitados por proveedores
¿Cómo medir el riesgo de phishing en una empresa?

Para un CIO, CISO o responsable de IT, la pregunta no debería ser solamente si los empleados recibieron capacitación. También conviene evaluar si el programa está reduciendo el riesgo y mejorando la capacidad de respuesta.
Dependiendo de la estrategia de la organización, pueden analizarse indicadores como:
- Porcentaje de usuarios que reportan mensajes sospechosos.
- Tiempo promedio de reporte.
- Resultados de ejercicios de simulación.
- Evolución de incidentes relacionados con phishing.
- Cobertura de capacitación.
- Cuentas con controles de autenticación adecuados.
- Estado de los mecanismos de autenticación del dominio.
- Tiempo de respuesta ante cuentas potencialmente comprometidas.
Las métricas deben interpretarse dentro del contexto de la organización. Un único indicador no representa por sí mismo el nivel de riesgo.
Protege a tu organización frente al phishing
El phishing no se resuelve con una única herramienta ni con una única sesión de capacitación. Una estrategia empresarial madura combina usuarios preparados, procesos de verificación, protección del correo, seguridad de identidad y capacidad de respuesta.
Si tu organización necesita evaluar su exposición, fortalecer la seguridad del correo o mejorar la preparación de sus usuarios, VIRMAR Ciberseguridad puede ayudarte a identificar las capas de protección que conviene reforzar según tu entorno y nivel de riesgo.
Preguntas frecuentes sobre ataques de phishing
¿Qué es un ataque de phishing?
Es una técnica de ingeniería social que busca engañar a una persona para obtener información, credenciales, acceso o conseguir que realice una acción perjudicial.
¿Cuáles son los tipos de phishing más comunes?
Los principales incluyen phishing por correo electrónico, smishing, vishing, spear phishing, whaling, QR phishing y BEC.
¿Cómo identificar un correo de phishing?
Revisa el remitente, dominio, enlace, contexto y solicitud del mensaje. También presta atención a solicitudes inesperadas o urgentes de información sensible.
¿Qué diferencia hay entre phishing y spear phishing?
El phishing puede dirigirse a un grupo amplio de usuarios. El spear phishing está diseñado para una persona, área u organización específica y puede utilizar información contextual para aumentar su credibilidad.
¿Qué es el smishing?
Es una modalidad de phishing realizada mediante SMS o mensajes de texto.
¿Qué es el BEC?
Business Email Compromise es una modalidad de fraude empresarial que utiliza la suplantación o compromiso de comunicaciones y cuentas para conseguir acciones como transferencias, cambios de información o entrega de datos.
¿La IA hace más peligrosos los ataques de phishing?
Puede facilitar la creación y personalización de campañas de phishing, haciendo que algunos mensajes sean más convincentes y difíciles de distinguir por señales superficiales como errores de redacción. Por eso, las organizaciones deben combinar capacitación, protección del correo, controles de identidad y procedimientos de verificación.
¿La autenticación multifactor evita el phishing?
No por sí sola. Añade una capa de protección, pero debe combinarse con controles de identidad, seguridad del correo, capacitación y procedimientos de respuesta.
¿Qué hacer si hice clic en un enlace de phishing?
Si introdujiste credenciales, cambia la contraseña desde el sitio legítimo y reporta el incidente. Si descargaste o ejecutaste un archivo, informa inmediatamente al equipo de TI o seguridad.
¿Cómo puede una empresa reducir el riesgo de phishing?
Combinando concientización, protección del correo, autenticación, controles del dominio, procedimientos de verificación, mecanismos de reporte y capacidad de respuesta ante incidentes.
Contenido relacionado
- Soluciones de VIRMAR: Seguridad de Correo
- Phishing: qué es, cómo funciona, tipos y cómo evitarlo
- Seguridad de identidad: ¿Cómo proteger y gestionar identidades?
- Técnicas de ingeniería social en México: cómo evitar ser víctima de un ataque
- Cómo habilitar DMARC: guía para configurar y proteger tu dominio de correo
- Gobierno del riesgo humano y agéntico: cómo el comportamiento es el nuevo indicador de riesgo